Egy munkatárs AI-fejlesztőeszközzel néhány délután alatt összerak egy egyszerű CRM-et. A teszteléshez bemásol egy valódi ügyféllistát, feltölt néhány levelezést, majd összeköti az alkalmazást a céges rendszerekkel. A megoldás működik, a vezető elégedett. Csakhogy közben senki nem tisztázta, hová kerültek az adatok, ki fér hozzájuk, és ki rendelkezik a szoftver felhasználási jogaival.
A vibe coding GDPR-kérdése ezért nem pusztán arról szól, hogy szabad-e személyes adatot írni egy promptba. Az AI-val támogatott, természetes nyelvű utasításokra épülő fejlesztés adatkezelési, információbiztonsági és munkajogi problémákat kapcsolhat össze. A „Vibe coding 10 legfontosabb veszélye” témakörének ebben a részében azt vizsgáljuk, mikor válik a gyors segítség kontrollálatlan vállalati kockázattá.
1. Ügyféladat a promptban: már ez is adatkezelés
Kerülhet személyes adat AI-fejlesztőeszközbe, de nem automatikusan és nem ellenőrzés nélkül. A feltöltés, a szolgáltatói tárolás és az elemzés egyaránt adatkezelési művelet lehet. Nem szükséges hozzá kész alkalmazás: már egy hibakereséshez bemásolt ügyfélpanasz is érintetté teheti az AI-szolgáltatót.
Személyes adat lehet a név és az e-mail-cím mellett az ügyfélhez kapcsolható rendelési előzmény, ügyazonosító, kapcsolattartói megjegyzés vagy naplóbejegyzés is. Egy panaszban egészségügyi információ, tehát különleges adat is szerepelhet. Az adatbázis-exportok és képernyőképek pedig gyakran több adatot tartalmaznak, mint amennyire a feladat megoldásához szükség lenne.
A vizsgálat alapja a célhoz kötöttség, a megfelelő jogalap és az adattakarékosság. Az ügyféladat eredeti, jogszerű gyűjtése nem jelent korlátlan felhatalmazást bármilyen AI-eszköz használatára. Ugyanakkor nem minden ilyen művelethez kell új hozzájárulás: a konkrét cél, a meglévő jogalap és az adatkezelési körülmények alapján kell dönteni.
Prototípushoz elsőként szintetikus tesztadatot használjunk.
A név törlését ne tekintsük automatikusan anonimizálásnak: a megmaradó mezők is azonosíthatnak.
Éles adatot csak dokumentált indokkal, jóváhagyott eszközben és a szükséges minimumra szűkítve kezeljünk.
2. Ki dolgozza fel, hol tárolja, és meddig őrzi az adatokat?
Az AI-eszköz szerződéses és technikai működését együtt kell ellenőrizni. Nem elég egy általános „GDPR-kompatibilis” állítás. A vállalkozás jellemzően adatkezelő, ha ő határozza meg az ügyféladatok kezelésének célját. A szolgáltató bizonyos műveleteknél adatfeldolgozó lehet, más műveleteknél viszont saját célból is kezelhet adatokat. A szerepeket a tényleges működés alapján kell meghatározni.
Adatfeldolgozás és modellfejlesztés
Adatfeldolgozói kapcsolat esetén a GDPR 28. cikke szerinti szerződéses feltételek szükségesek. Vizsgálni kell az al-adatfeldolgozókat, az utasításokhoz kötött működést, a biztonsági kötelezettségeket és a törlés szabályait. Külön kérdés, használhatja-e a szolgáltató a promptokat vagy a feltöltött fájlokat modellfejlesztésre. A tanítás kikapcsolása önmagában nem bizonyítja, hogy nincs tárolás, naplózás vagy emberi hozzáférés.
Adattovábbítás és megőrzés
Az EGT-n kívüli adatkezelés vagy hozzáférés nemzetközi adattovábbítási kérdést vethet fel. Megfelelőségi határozat vagy más megfelelő garancia lehet szükséges; általános szerződési feltételekre épülő továbbításnál a körülmények értékelése és kiegészítő intézkedések is indokoltak lehetnek. Az európai tárhely önmagában nem zárja ki a harmadik országbeli hozzáférést.
A megőrzésnél külön ellenőrizzük a beszélgetési előzményeket, a naplókat, a biztonsági másolatokat és a feltöltött állományokat. Tisztázni kell, mi törölhető, milyen határidővel, és hogyan teljesíthetők az érintetti kérelmek. Az adatkezelési tájékoztatást is hozzá kell igazítani a tényleges működéshez.
Adatvédelmi hatásvizsgálat nem minden AI-használatnál kötelező. A GDPR 35. cikke alapján akkor szükséges, ha az adatkezelés valószínűsíthetően magas kockázattal jár. Nagy mennyiségű különleges adat, profilalkotás vagy rendszeres megfigyelés például különösen indokolttá teheti a részletes vizsgálatot.
3. Shadow IT: amikor a kísérletből észrevétlenül éles rendszer lesz
A shadow IT olyan eszközök és rendszerek használata, amelyek kimaradnak a szervezet informatikai irányításából. Vibe coding esetén a belépési küszöb alacsony: egy munkatárs saját előfizetéssel fejleszt, saját felhőfiókban publikál, majd meghívja a kollégákat. Mire az IT tudomást szerez róla, már valódi ügyfelek adatait tárolják benne.
A működő képernyő nem bizonyítja a biztonságos működést. Az AI által generált alkalmazásban lehet hibás jogosultságkezelés, nyilvánosan elérhető adatbázis, kliensoldalra került titkos kulcs vagy sérülékeny függőség. Ezek nem kizárólag AI-specifikus hibák; a veszélyt az növeli, ha szakmai ellenőrzés nélkül jutnak éles környezetbe.
Hozzáférés: minden felhasználó csak a feladatához szükséges adatokat látja?
Titokkezelés: hol vannak az API-kulcsok, jelszavak és integrációs hozzáférések?
Üzemeltetés: ki frissít, felügyel és kezeli a hibákat?
Helyreállítás: van ellenőrzött mentés és kipróbált visszaállítás?
Felelősség: ki az alkalmazás üzleti és technikai gazdája?
Ha felmerül jogosulatlan adatközlés vagy hozzáférés, azt lehetséges adatvédelmi incidensként kell kivizsgálni. A hatósági bejelentés szükségességét a kockázat alapján kell megítélni; bejelentésköteles esetben főszabály szerint a tudomásszerzéstől számított 72 órás határidő irányadó.
4. Felmond a CRM-et fejlesztő munkatárs: kié a szoftver?
A személyes fiókokra és egyéni fejlesztésekre épülő működés nemcsak adatvédelmi kérdéseket vet fel: a szoftver használati jogait is tisztázni kell. Ez már külön szerzői jogi kérdéskör. Vegyünk egy titkársági munkatársat, aki saját kezdeményezésre CRM-et készít, bár a fejlesztés nem szerepel a munkaköri leírásában. A cég használni kezdi a rendszert, a munkatárs viszont később távozik. Megtilthatja a további használatot, vagy pénzt kérhet érte?
A munkaköri leírás hiánya önmagában nem dönti el a jogosultságokat. A magyar szerzői jogi szabályok alapján lényeges, hogy a mű elkészítése munkaviszonyból folyó kötelesség volt-e. Ezt a munkaszerződés, a munkaköri leírás, a jogszerű munkáltatói utasítás és a tényleges körülmények együtt határozhatják meg. Munkaköri kötelességként létrehozott szoftvernél főszabály szerint a munkáltató szerzi meg a vagyoni jogokat az átadással, eltérő megállapodás hiányában.
Ha viszont a fejlesztés valóban kívül esett a munkavállaló kötelezettségein, a munkáltató jogszerzése nem tekinthető automatikusnak. A használat jogcímét, terjedelmét és díjazását külön kell rendezni. A céges számítógép használata vagy az, hogy a megoldás munkaidőben készült, önmagában nem helyettesíti ezt a vizsgálatot.
AI-val generált kódnál további kérdés, mely részek hordoznak szerzői jogi védelemhez szükséges emberi, egyéni-eredeti alkotói hozzájárulást. Emellett számítanak a beépített komponensek licencei és az AI-szolgáltató feltételei is. Nem lehet automatikusan kijelenteni, hogy a teljes program kizárólag a promptokat beíró munkatársé.
Az ügyféladatok elvitele, az üzleti titkok felhasználása vagy a rendszer megbénítása külön jogi kérdés: ezekre egy esetleges szerzői jogi igény nem ad általános felhatalmazást. A megelőzés kulcsa az írásos jogrendezés, a céges fiókkezelés, a dokumentáció és a kötelező átadás-átvétel. Konkrét vitában egyedi jogi vizsgálat szükséges.
5. xFLOWer: szabályozott folyamat az egyéni rögtönzés helyett
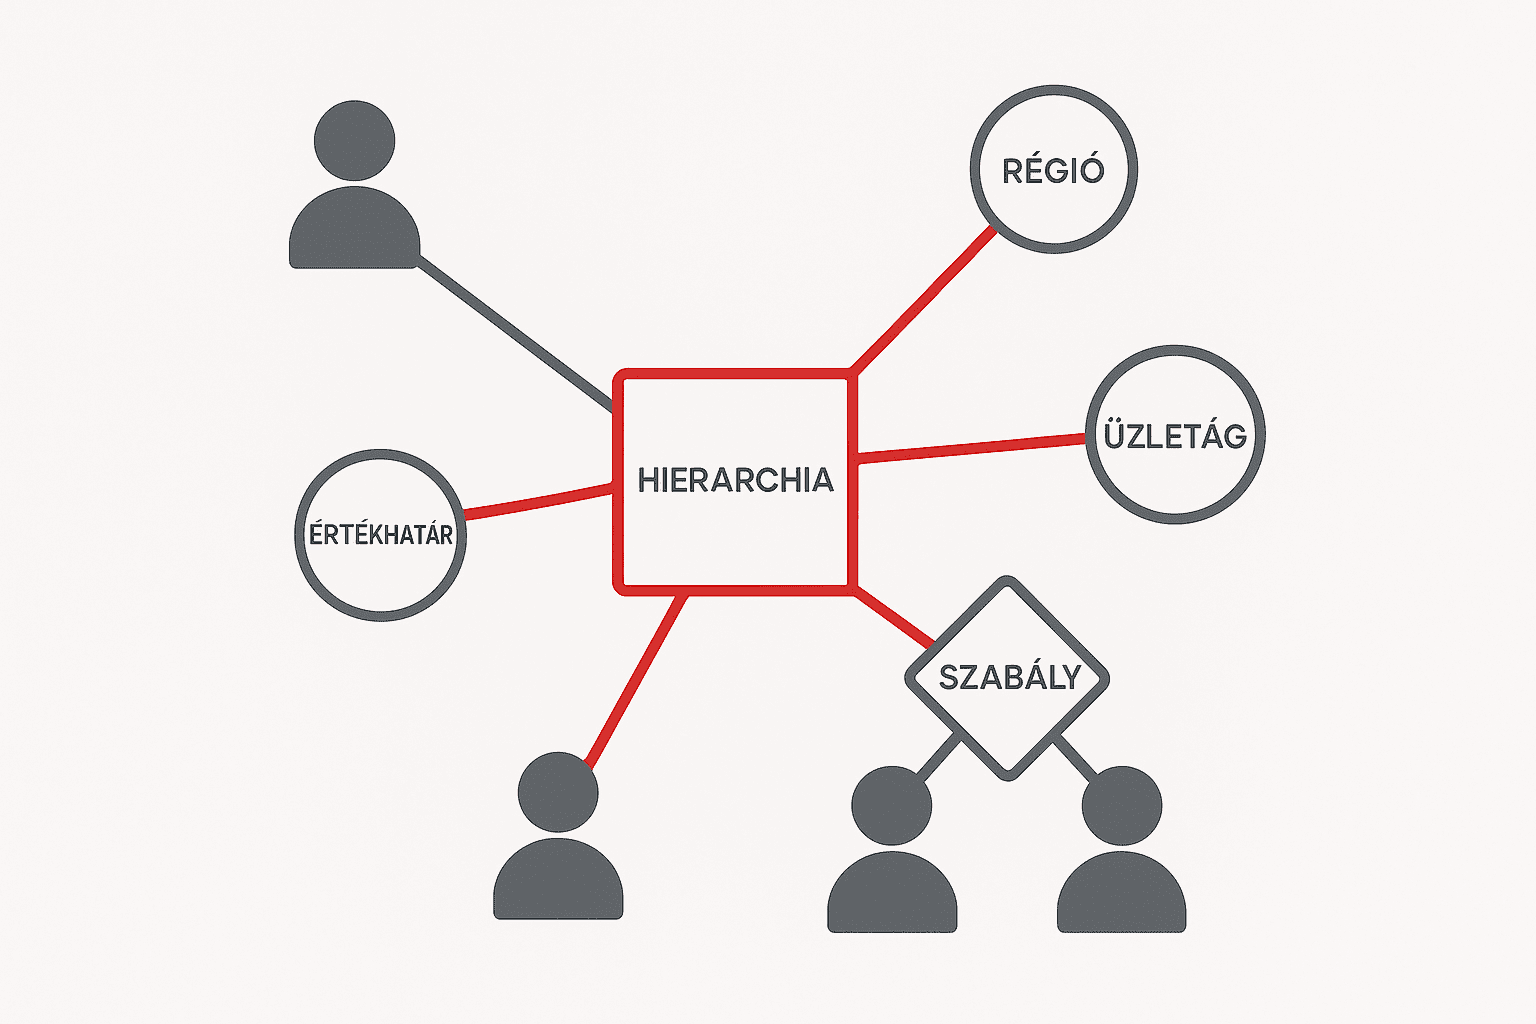
Az eddigi kockázatok közös tanulsága: még az éles használat előtt tisztázni kell az adatkezelést, a hozzáféréseket és a felelősségeket. Ezt a folyamatközpontú megközelítést követi az xFLOWer-szemlélet is: nem az első működő képernyőből, hanem az üzleti folyamatból indul ki. Milyen adat keletkezik, ki dolgozhat vele, milyen jóváhagyás szükséges, és mi történik kivételes helyzetben?
Egy xFLOWer-alapú megoldás tervezésekor érdemes előre rögzíteni:
az adatkezelési célokat és a szükséges adatmezőket;
a szerepköröket és hozzáférési szabályokat;
az ellenőrzési, jóváhagyási és naplózási igényeket;
a megőrzési, törlési és incidenskezelési lépéseket;
a folyamatgazdát, a helyettesítést és a változtatások rendjét.
Az xFLOWerhez hasonló workflow-keretrendszer a kontrollálatlan adatkezelésre adhat gyakorlati megoldást: az üzleti folyamatokat nem önálló, ellenőrizetlen alkalmazásokban, hanem közös szabályok között képezzük le. Ehhez a keretrendszer és a konkrét beállítások auditálását, tesztelését és szakmai felügyeletét is biztosítani kell. Az adattovábbítás, az export és a törlés jogosultsághoz, szükség esetén jóváhagyáshoz és megfelelő naplózáshoz köthető; a megőrzési határidőkhöz törlési feladat és felelős rendelhető. Így csökkenthető annak kockázata, hogy valaki észrevétlenül adatot adjon át, vagy egy már szükségtelen ügyféladat évtizedekig megmaradjon.
A meglévő rendszerekhez kapcsolódó új interfészeket ugyanezeknek az ellenőrzéseknek kell alávetni: a közös keret nem teszi automatikusan biztonságossá a külső adatkapcsolatot. A munkatárs ilyenkor elsősorban egy adott szoftverben alakítja ki a folyamatot, nem a teljes CRM-et fejleszti újra; ez csökkentheti az egyéni fejlesztéshez kapcsolódó jogi bizonytalanságot, de az egyedi bővítések és a testreszabás jogait továbbra is rendezni kell.
Így a működés kevésbé függ egyetlen munkatárs személyes fiókjától vagy emlékezetétől. Önmagában azonban egy platform sem jelent automatikus GDPR-megfelelést. Ehhez megfelelő konfiguráció, szerződéses háttér és következetesen alkalmazott belső szabályok is szükségesek. Az xFLOWer.ai vagy bármely AI-kapcsolat értékelésénél ugyanezt az adatútvonal-alapú ellenőrzést kell elvégezni.
6. Összegzés: a gyors fejlesztéshez is kell vállalati kontroll
Kerülhet tehát ügyféladat AI-fejlesztőeszközbe? Igen, de előbb tisztázni kell az adatkezelés célját és jogalapját, a szükséges adatok körét, valamint a szolgáltatói hozzáférés, tárolás és törlés feltételeit. Prototípushoz elsőként szintetikus tesztadatot használjunk. Az éles használat előtt a biztonsági ellenőrzés és a felhasználási jogok rendezése sem maradhat el: egy működő prototípus még nem jóváhagyott vállalati rendszer.
Első lépésként készítsetek leltárt a már használt AI-eszközökről és saját fejlesztésű alkalmazásokról. Minden rendszerhez rendeljetek felelőst, ellenőrizzétek az adatáramlást, és rendezzétek a hozzáféréseket, valamint a jogi hátteret.
Egy megfelelően felügyelt xFLOWer-alapú workflow-ban az adatkezelési kontrollok a napi működés részévé tehetők: nemcsak az adat felhasználását, hanem továbbítását és határidőben történő törlését is szabályozott folyamat kezelheti.
Szeretnétek az egyéni rögtönzések helyett átlátható üzleti folyamatokra építeni? Egyeztessetek a Click On csapatával arról, hogyan tervezhető meg xFLOWer-alapon egy szabályozottabb működés, és hol kaphat benne biztonságosan körülhatárolt szerepet az AI.
Ez a cikk a teljes útmutatónk része: A vibe coding 10 legfontosabb veszélye: teljes vállalati útmutató a biztonságtól a szerzői jogig
xFLOWer.ai
Tervezze meg a cikkhez kapcsolódó folyamatot – ingyenesen!
Az AI kiolvassa a cikkből, milyen folyamatok rajzolhatók, Ön pedig egy kattintással megnyitja őket az xFLOWer.ai-ban.