Egy kolléga megmutatja az új CRM-et: ügyfeleket lehet rögzíteni, státuszokat váltani, és még egy vezetői kimutatás is elkészült. Nem volt fejlesztési projekt, csak néhány beszélgetés egy AI-eszközzel. A demó meggyőző. A következő kérdés azonban nem az, hogy mikor kezdjük használni, hanem az: mit tudunk a rendszer biztonságáról, tulajdonjogáról és fenntarthatóságáról?
A vibe coding körüli lelkesedés érthető: korábban nehezen megvalósítható ötletekből gyorsan kipróbálható megoldás lesz. A veszély akkor kezdődik, amikor a kipróbálhatóságot összekeverjük az üzemszerű alkalmassággal. „A vibe coding 10 legfontosabb veszélye” témakörének ebben a részében ezt a határt vizsgáljuk, különösen a shadow IT és a munkatárs által készített szoftver jogi helyzete felől.
1. A vibe coding jelentése: az ötlettől a működő kódig
A vibe coding jelentése ebben a cikkben olyan AI-ra támaszkodó programkészítés, amelyben a felhasználó természetes nyelvű utasításokkal alakítja a megoldást, és elsősorban a látható működés alapján ítéli meg az eredményt, nem a mögöttes kód érdemi ellenőrzésével. Az utasítás lehet például: „legyen ügyféllista”, „küldjön emlékeztetőt”, „javítsd ki ezt a hibát”.
Ez nem azonos minden AI-támogatott fejlesztéssel. Ellenőrzött fejlesztésben az AI javaslatokat és kódot készít, de a követelményeket, az architektúrát, a jogosultságokat és a kiadást szakmai kontroll fogja össze. Kockázatos vibe coding esetén a felhasználó úgy fogadja el a megoldást, hogy a mögöttes kódot és annak következményeit nem tudja érdemben ellenőrizni.
Prototípusnál ez hasznos kiindulópont lehet. Éles üzleti rendszer esetén viszont a gyorsaság nem helyettesíti a felelősséget. Nem az AI használata a választóvonal, hanem az ellenőrzés megléte.
2. Mit nem bizonyít egy működő demó?
A demó általában azt mutatja meg, hogy egy kiválasztott műveletsor bizonyos adatokkal végrehajtható. Nem bizonyítja, hogy a rendszer hibás bemenetekkel, párhuzamos használat mellett vagy jogosulatlan hozzáférési kísérlet esetén is helyesen működik.
Adatbiztonság: valóban csak az arra jogosult felhasználó látja az ügyféladatokat?
Adatkonzisztencia: mi történik, ha ketten egyszerre módosítanak egy rekordot?
Hibatűrés: egy megszakadó adatkapcsolat után elveszik vagy megduplázódik a művelet?
Helyreállíthatóság: nemcsak mentés van, hanem kipróbált visszaállítás is?
Karbantarthatóság: más is érti, tesztelni és frissíteni tudja a megoldást?
Egy CRM-nél például az „ügyfél törlése” gomb működése önmagában kevés. Tisztázni kell a kapcsolódó feladatok sorsát, a megőrzési kötelezettségeket és azt, hogy ki hajthatja végre a törlést. Ezek üzleti és szabályozási követelmények, nem pusztán felületi részletek.
3. Biztonság: a képernyő mögött maradó hibák
Az AI által készített kód lehet megfelelő, de lehet benne súlyos hiba is. Különösen veszélyes a látszólagos védelem: a felület elrejti az adminisztrátori gombot, miközben a szerver ellenőrzés nélkül elfogadja ugyanazt a kérést. A belépési oldal megléte sem bizonyítja, hogy az egyes rekordokhoz megfelelő hozzáférés-szabályozás tartozik.
További kockázat a forráskódba másolt API-kulcs, a nyilvánosan elérhető adatbázis, a sérülékeny külső csomag vagy az ügyféladatokat tartalmazó hibanapló. Ha az alkalmazás AI-funkciót is használ, külön vizsgálni kell, hogy külső tartalommal manipulálható-e az AI viselkedése, és milyen adatokhoz vagy műveletekhez férhet hozzá.
Élesítés előtt legalább az alábbi ellenőrzések szükségesek:
A szerveroldali jogosultságok tesztelése több szerepkörrel és tiltott hozzáférési kísérletekkel.
A titkok biztonságos kezelése, a kiszivárgott kulcsok cseréje és a hozzáférések korlátozása.
A kód és a függőségek biztonsági vizsgálata, dokumentált javítási felelőssel.
Mentési, visszaállítási, naplózási és incidenskezelési eljárás kialakítása.
A generáló AI megkérése arra, hogy „ellenőrizze a biztonságot”, hasznos lépés lehet, de nem helyettesít független szakmai ellenőrzést.
4. Shadow IT: amikor a céges CRM egy magánfiókban él
A shadow IT az informatikai irányítás látókörén kívül létrehozott vagy használt megoldások összessége. Egy munkatárs saját előfizetésével készített CRM tipikus példa lehet: a cég használja, miközben nem tudja pontosan, hol fut, ki fér hozzá, és ki tudja leállítani.
A probléma gyakran jó szándékkal indul. Az adminisztráció lassú, a hivatalos fejlesztés várat magára, valaki pedig megoldja a feladatot. Idővel azonban az ideiglenes eszköz lesz az ügyféladatok elsődleges nyilvántartása. A szervezet függővé válik egy olyan rendszertől, amelynek nincs kijelölt gazdája.
Személyes adatok esetén a GDPR-követelmények sem tűnnek el attól, hogy belső segédeszközről beszélünk. Tisztázni kell az adatkezelés célját és jogalapját, a szolgáltatók szerepét, a szükséges adatfeldolgozói szerződéseket, az esetleges nemzetközi adattovábbítást és a törlési szabályokat. A fejlesztés során AI-eszközbe bemásolt éles ügyféladat külön vizsgálatot igényel.
A megoldás nem feltétlenül a tiltás. Legyen jóváhagyott kísérleti környezet, fiktív tesztadat, alkalmazásnyilvántartás és egyértelmű szabály arra, mikor kötelező bevonni az IT-t, az információbiztonsági és a jogi szakértőt.
5. Felmond a CRM-et készítő munkatárs: kié a szoftver?
Tegyük fel, hogy egy titkársági munkatárs AI-val CRM-et készít, majd felmond, vagy megszüntetik a munkaviszonyát. A fejlesztés nem szerepelt a munkaköri leírásában. Ebből önmagában nem következik sem az, hogy a szoftver biztosan az övé, sem az, hogy automatikusan a cégé.
A munkaköri leírás fontos, de nem az egyetlen szempont
A magyar szerzői jog alapján a munkaviszonyból folyó kötelesség teljesítéseként létrehozott mű vagyoni jogait főszabály szerint a munkáltató szerzi meg a mű átadásával, eltérő megállapodás hiányában. Annak megítéléséhez, hogy ez alkalmazható-e, vizsgálni kell a munkaszerződést, a tényleges feladatokat, a munkáltatói utasításokat, a megállapodásokat és az átadás körülményeit. A céges laptop vagy a munkaidőben végzett fejlesztés önmagában nem rendezi a kérdést.
Ha a fejlesztés nem tartozott a munkaviszonyból eredő kötelességek közé, és nincs megfelelő jogátruházás vagy felhasználási megállapodás, a cég jogosultsága bizonytalanná válhat. Ekkor felmerülhet külön megállapodás és díjazás igénye, de nem lehet előre kijelenteni, hogy a munkatárs bármilyen követelése megalapozott.
A kód, az adatok és a hozzáférések külön kérdések
Az AI közreműködése további vizsgálatot indokol: mely részek tükröznek szerzői jogilag védhető emberi alkotást, milyen feltételeket alkalmaz az AI-szolgáltató, és milyen licencek vonatkoznak a beépített komponensekre? A tisztán gépi eredmény szerzői jogi védelme nem kezelhető automatikusan adottságként.
A kódhoz kapcsolódó jogosultság ugyanakkor nem jelent szabad rendelkezést az ügyféladatokkal vagy üzleti titkokkal. A munkatárs nem válik ezek jogosultjává attól, hogy ő építette a rendszert. A magánfiókban tartott tárhely technikai kontrollt adhat neki, de ez nem azonos a jogszerű rendelkezési joggal.
Megelőzésként írásban rendezni kell a jogokat, a dokumentáció és a forráskód átadását, a céges fiókok használatát, valamint a kilépéskori hozzáférés-visszavonást. Konkrét vitában munkajogi és szerzői jogi szakértő bevonása indokolt; ez az áttekintés nem egyedi jogi tanács.
6. xFLOWer: AI-val folyamatot alakítunk, nem önálló szoftvert fejlesztünk
Az xFLOWer megközelítésében a kiindulópont nem egy AI-val generált, különálló alkalmazás, hanem a szabályozott üzleti folyamat. Ki indítja az ügyet? Milyen adat szükséges? Ki hagyja jóvá? Mi történik kivételnél? Az AI szerepe a folyamat kialakításának támogatása, nem egy ellenőrizetlen szoftverfejlesztési életciklus helyettesítése.
Az xFLOWer.ai kapcsán ezért először azt érdemes tisztázni: valóban új alkalmazásra van szükség, vagy a meglévő ügyfélkezelés feladatait, jóváhagyásait és felelősségeit kell rendezni? Ha az utóbbi a cél, érdemes megvizsgálni a folyamatközpontú megközelítést: AI-val folyamatokat alakítunk, nem önálló szoftvert fejlesztünk. A választás mércéje az legyen, hogy az üzleti követelmények ellenőrizhető keretek között teljesíthetők-e.
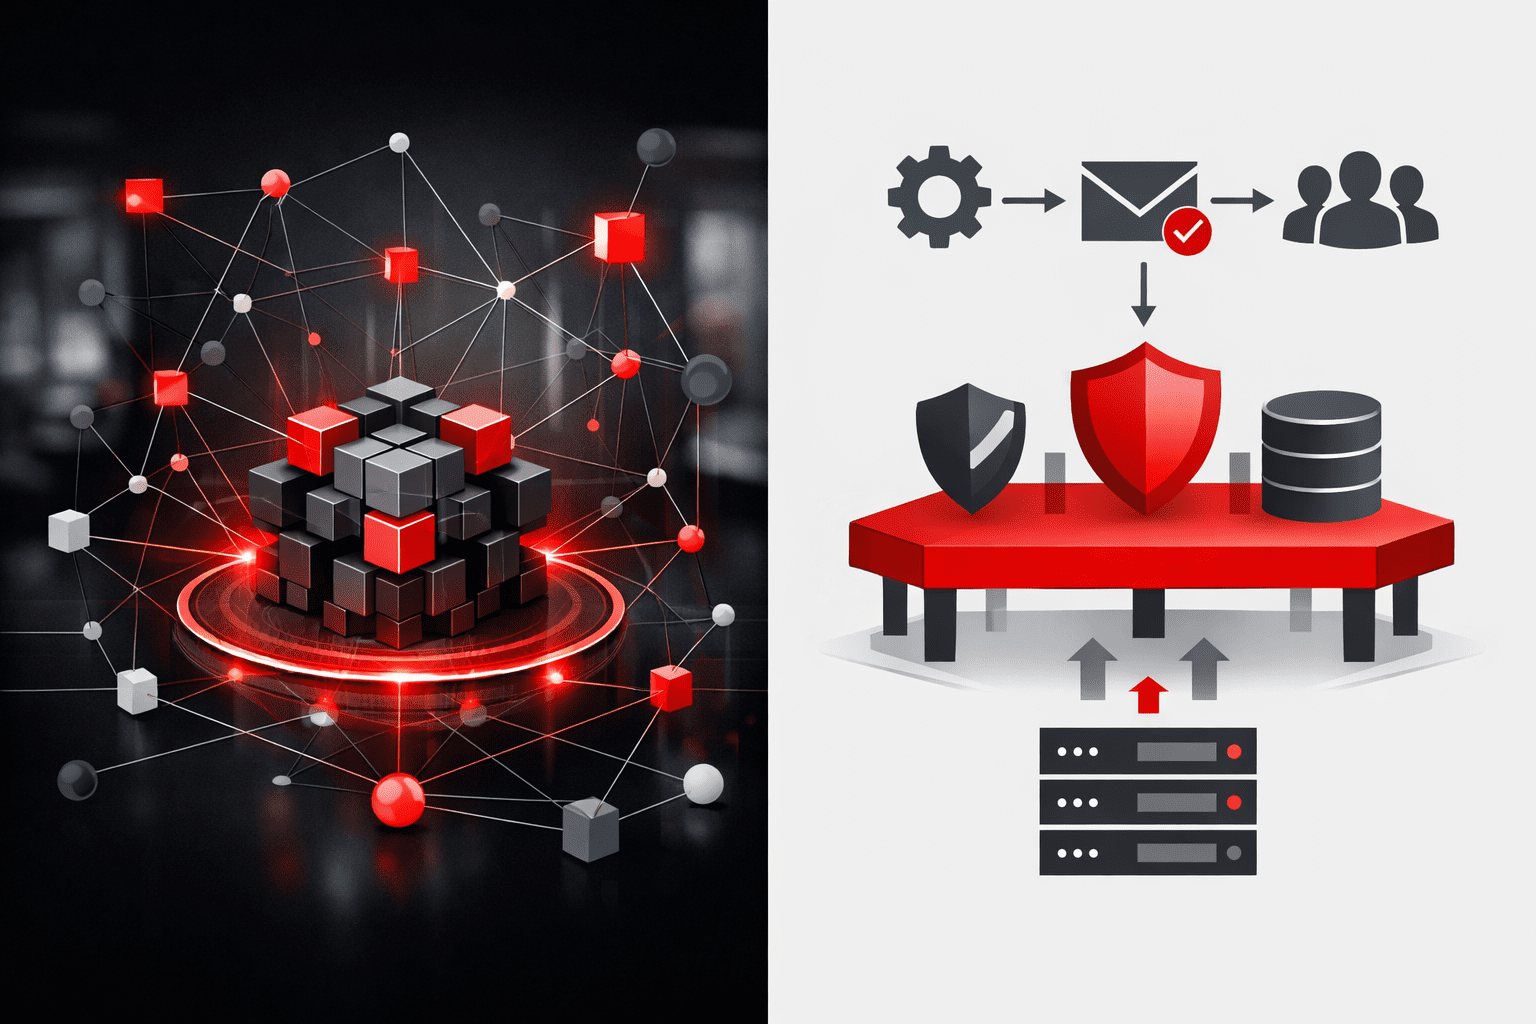
Az xFLOWerhez hasonló workflow-keretrendszerek használata így a fenti kockázatok kezelésének gyakorlati eszköze lehet. Biztonsági szempontból az a cél, hogy az üzleti folyamatokat auditált, tesztelt, a folyamatot kialakító munkatárstól függetlenül is felügyelt keretben képezzük le, ne minden alkalommal újraépítsük az alapvető védelmeket. Központi irányítás mellett az egyedi fejlesztési igény akár a meglévő rendszerekhez kapcsolódó interfészre szűkíthető. Ez az interfész is jóváhagyást és ellenőrzést igényel, de nem kell miatta egy teljes, az IT számára láthatatlan alkalmazást működtetni.
Az adatkezelés is követhetőbbé tehető: megfelelő jogosultságokkal, naplózással és megőrzési szabályokkal ellenőrizhető, ki törölt, adott át vagy exportált adatot, és mikor esedékes a már nem szükséges adatok törlése. Ez támogatja a GDPR-megfelelést, de önmagában nem garantálja azt. A jogi kiindulópont is tisztább: a munkatárs egy szerződés alapján használt szoftvert szab testre, nem egy különálló CRM-et hoz létre. A platform használati jogait, a testreszabások és integrációk jogi helyzetét, valamint az adatok feletti rendelkezést és a hozzáféréseket ettől még előre rendezni kell.
A költségtervezésben előny, hogy nem a teljes szoftveres keretet fejlesztjük újra ismételt AI-generálásokkal: a licenc, a konfigurálás, az integráció és az üzemeltetés költsége előre felmérhető. Az esetleges AI-használat tokenköltségét is külön kell tervezni; a keretrendszer nem jelent automatikusan alacsonyabb összköltséget.
A prototípus és az éles működés határa is szabályozható. A keretrendszeren belüli folyamatokhoz elkülönített bemutató-, teszt-, oktatási és éles életciklus alakítható ki, megfelelő adatokkal és jóváhagyási pontokkal. Így már a prototípus is ellenőrzött keretek között készülhet, miközben az élesítés továbbra is külön döntés és ellenőrzés tárgya marad.
A platformalapú működés sem teszi feleslegessé az ellenőrzést. A folyamatgazdát, a jogosultságokat, az adatkezelést, az integrációkat és a változtatások jóváhagyását ugyanúgy rendezni kell. Az érték a közös, ellenőrizhető működési keret, nem a felelősség eltűnése.
7. Összegzés: a demó a vizsgálat kezdete
A vibe coding gyorsan kipróbálhatóvá tehet egy ötletet, de az élesítéshez külön döntés kell. A következő demónál négy kérdéssel érdemes kezdeni: Ki ellenőrizte a biztonságot? Rendezettek a felhasználási jogok? Ki felel az üzemeltetésért és a helyreállításért? A készítő távozása után is biztosított a céges hozzáférés? Amíg ezekre nincs tisztázott válasz, a CRM maradjon elkülönített tesztkörnyezetben, fiktív adatokkal.
Az xFLOWerhez hasonló workflow-keretrendszerrel nem az ellenőrzést hagyjuk el, hanem már a prototípustól közös keretbe foglalhatjuk a folyamatot, az adatkezelést és az élesítés feltételeit.
AI-val gyorsítaná az ügyfélkezelést vagy a belső adminisztrációt? Egyeztessen a Click On csapatával az xFLOWer-alapú folyamatkialakításról: először a működést, a felelősségeket és az ellenőrzési pontokat tisztázzuk, ne csak a demó képernyőit.
Ez a cikk a teljes útmutatónk része: A vibe coding 10 legfontosabb veszélye: teljes vállalati útmutató a biztonságtól a szerzői jogig
xFLOWer.ai
Tervezze meg a cikkhez kapcsolódó folyamatot – ingyenesen!
Az AI kiolvassa a cikkből, milyen folyamatok rajzolhatók, Ön pedig egy kattintással megnyitja őket az xFLOWer.ai-ban.