Az adminisztrációban dolgozó kolléga megunja az Excel-táblákat, és egy AI-alapú fejlesztőeszközzel készít egy CRM-et. A csapat használni kezdi, belekerülnek az ügyféladatok, ajánlatok és utánkövetési feladatok. Aztán a fejlesztővé avanzsált munkatárs felmond. Ki tudja újraindítani a rendszert? Ki fizeti a tárhelyet? És egyáltalán: ki jogosult használni, módosítani vagy továbbfejleszteni a szoftvert?
Az A vibe coding 10 legfontosabb veszélye témakör egyik legsúlyosabb problémája a láthatatlan kulcsemberfüggőség. A szoftver átadása a munkavállaló kilépésekor üzletmenet-folytonossági, információbiztonsági és jogi kérdés egyszerre. A megoldás nem a kezdeményező kolléga hibáztatása, hanem a vállalati kontroll megteremtése.
Az alábbi ellenőrzőlista a jogosultságok tisztázásától a technikai átadáson át a karbantartási felelősségig vezet végig a teendőkön. Ha a kolléga már bejelentette a távozását, a 3. fejezetben találjátok a hozzáférések és az adatok biztosításának első lépéseit; a jogi kérdéseket ezekkel párhuzamosan tisztázzátok.
1. Amikor a hasznos kezdeményezésből shadow IT lesz
A vibe coding során a felhasználó természetes nyelvű utasításokkal, AI segítségével hoz létre vagy módosít programot. Ez gyors prototípuskészítést tesz lehetővé, de a működő felület nem bizonyítja, hogy a háttérben biztonságos, karbantartható rendszer áll.
A shadow IT az informatikai és szervezeti kontrollon kívül használt technológiákat jelenti. Egy saját készítésű CRM akkor is ide tartozhat, ha a vezető tud róla, de nincs kijelölt rendszerfelelős, jóváhagyott adatkezelés, hozzáférési rend és üzemeltetési megállapodás.
A tárhely és az adatbázis személyes e-mail-címhez kapcsolódik.
Az ügyféllista egy ellenőrizetlen felhőszolgáltatásba kerül.
Az API-kulcsok közvetlenül a forráskódban szerepelnek.
Minden munkatárs ugyanazzal az adminisztrátori fiókkal dolgozik.
A mentés egyetlen példánya a fejlesztő laptopján található.
A kilépés ezeket a hiányosságokat nem létrehozza, hanem láthatóvá teszi. Ha a vállalat addig csak azt ellenőrizte, hogy „működik-e”, könnyen kiderülhet: valójában egyetlen ember személyes hozzáféréseire épült az ügyfélkezelés.
2. Kié a CRM, ha a fejlesztés nem szerepelt a munkaköri leírásban?
Nem lehet automatikusan kijelenteni, hogy a szoftver a munkavállalóé, de azt sem, hogy biztosan a munkáltató rendelkezik minden joggal. Magyar jogi környezetben azt kell megvizsgálni, hogy a mű elkészítése a munkaviszonyból eredő kötelesség volt-e, milyen megállapodások születtek, és milyen körülmények között történt a fejlesztés.
A munkaköri leírás fontos, de nem az egyetlen bizonyíték
A magyar szerzői jog főszabálya szerint, eltérő megállapodás hiányában, a munkáltató a mű átadásával megszerzi a vagyoni jogokat, ha annak elkészítése a munkavállaló munkaviszonyból folyó kötelessége volt. A szoftverekre különös szabályok is vonatkoznak. A munkaköri leírás mellett ezért számíthat a munkaszerződés, a vezetői utasítás, a feladatkijelölés és az ezekhez kapcsolódó levelezés.
Ha egy adminisztrátor teljesen saját kezdeményezésre fejlesztett, a helyzet eltérhet attól, amikor a vezető kifejezetten CRM-készítéssel bízta meg. A céges laptop vagy a munkaidő használata önmagában nem rendezi a jogosultságokat. Vita esetén a konkrét tényállást informatikai és szerzői jogban jártas ügyvéddel érdemes értékelni.
Elviheti, vagy kérhet érte pénzt?
Ha a szükséges jogok nem kerültek a munkáltatóhoz, szükség lehet felhasználási vagy jogátruházási megállapodásra, amelynek ellenértéke is lehet. Ebből azonban nem következik, hogy a távozó munkatárs szabadon törölheti a céges rendszert, elviheti az ügyféladatokat vagy jogosulatlanul használhatja az üzleti titkokat.
Külön kell kezelni a forráskódhoz kapcsolódó jogokat, a szolgáltatási fiókok feletti rendelkezést, az adatbázis esetleges jogi védelmét és a személyes adatok kezelését. Az AI-val generált elemek szerzői jogi védhetősége az emberi alkotói hozzájárulástól is függ; a beépített külső komponensek licencei pedig további feltételeket szabhatnak. Az AI használata tehát nem teszi automatikusan jogtisztává a CRM-et.
3. Az első lépés: a céges kontroll és az adatok biztosítása
A kilépés bejelentésekor először a működést veszélyeztető függőségeket kell feltárni. Ne azzal kezdődjön az átadás, hogy a munkatárs egy üzenetben elküldi az összes jelszavát. Név szerinti céges hozzáférésekre és dokumentált jogosultságokra van szükség.
Készüljenek rendszerleltárak: tárhely, domain, adatbázis, kódtár, levelezés, AI-eszközök, integrációk és előfizetések.
Legyen kijelölt céges felelős: kapjon megfelelő adminisztrációs jogot, és működjön a többtényezős hitelesítés, valamint a helyreállítás.
Rendezzétek a személyes fiókok függőségét: ahol szükséges, szolgáltatói szabályok szerint történjen tulajdonosváltás vagy migráció. Ne kérjetek hozzáférést a kolléga teljes magánfiókjához.
Készüljön ellenőrzött mentés: az adatbázisról, mellékletekről, konfigurációról és kódról, hozzáférés-védett céges helyre.
Legyen kiléptetési terv: a személyes jogosultságok visszavonásával, munkamenetek lezárásával és az érintett titkok cseréjével.
A hozzáférések megszüntetését a kockázatokhoz és a kilépés körülményeihez kell igazítani. Kiemelt veszély esetén azonnali korlátozás indokolt lehet, de közben biztosítani kell, hogy a szükséges céges felügyelet megmaradjon.
4. Technikai átadás: a forráskód önmagában kevés
Egy ZIP-fájl nem teljes szoftverátadás. A cél az, hogy más szakember önállóan telepíteni, ellenőrizni, javítani és helyreállítani tudja a rendszert. Az átadási csomag legalább az alábbiakat tartalmazza:
Céges kódtár: verziótörténettel, hozzáférésekkel és az éles verzió egyértelmű azonosításával.
Telepítési útmutató: függőségek, környezeti változók, kiadási és visszaállási lépések.
Adatmodell és folyamatleírás: ügyfelek, státuszok, kötelező mezők, automatizmusok és jogosultsági szabályok.
Integrációs jegyzék: kapcsolódó rendszerek, API-k, webhookok és szolgáltatási korlátok.
Üzemeltetési dokumentáció: naplók, riasztások, mentések, ismert hibák és rendszeres feladatok.
Licenc- és komponenslista: külső csomagok, felhasználási feltételek és frissítési igények.
A biztonsági felülvizsgálat külön feladat. Ellenőrizni kell többek között a szerveroldali jogosultságkezelést, az adatbázis nyilvános elérhetőségét, a titkok tárolását, a sérülékeny függőségeket és az adatbeviteli pontokat. Egy elrejtett gomb nem helyettesíti a hozzáférés-ellenőrzést.
Az átadás legerősebb próbája: egy másik szakember elkülönített környezetben, a dokumentáció alapján állítsa helyre a rendszert. Ehhez lehetőleg tesztadatokat használjon. Ha minden második lépéshez az eredeti készítőt kell felhívnia, az átadás még nem teljes.
5. Adatvédelem és karbantartás: ki felel holnaptól?
Ha a CRM személyes adatokat kezel, a GDPR-követelmények a fejlesztés módszerétől függetlenül érvényesek. Tisztázni kell az adatkezelési célokat és jogalapokat, a megőrzési időket, a hozzáféréseket, az adatfeldolgozói kapcsolatokat és az esetleges harmadik országbeli adattovábbítást.
Külön kérdés, hogy kerültek-e valódi ügyféladatok AI-promptokba, hibajegyekbe vagy tesztkörnyezetekbe. Ha igen, fel kell tárni a szolgáltatás feltételeit és az adatkezelés körülményeit. Feltételezett incidensnél dokumentált kockázatértékelés szükséges; nem minden hiányosság jelent automatikusan bejelentési kötelezettséget.
Az átadás végére legyen kijelölt üzleti rendszergazda és technikai karbantartó. Rögzítsétek, ki fogadja a hibákat, ki engedélyezi a módosításokat, ki frissít, és milyen helyreállítási célok szerint dolgozik. Legyen átmeneti működési terv is arra az esetre, ha a CRM kiesik: az értékesítés ne improvizált magánlistákban folytatódjon.
6. xFLOWer-szemlélet: a folyamat ne egy ember fejében éljen
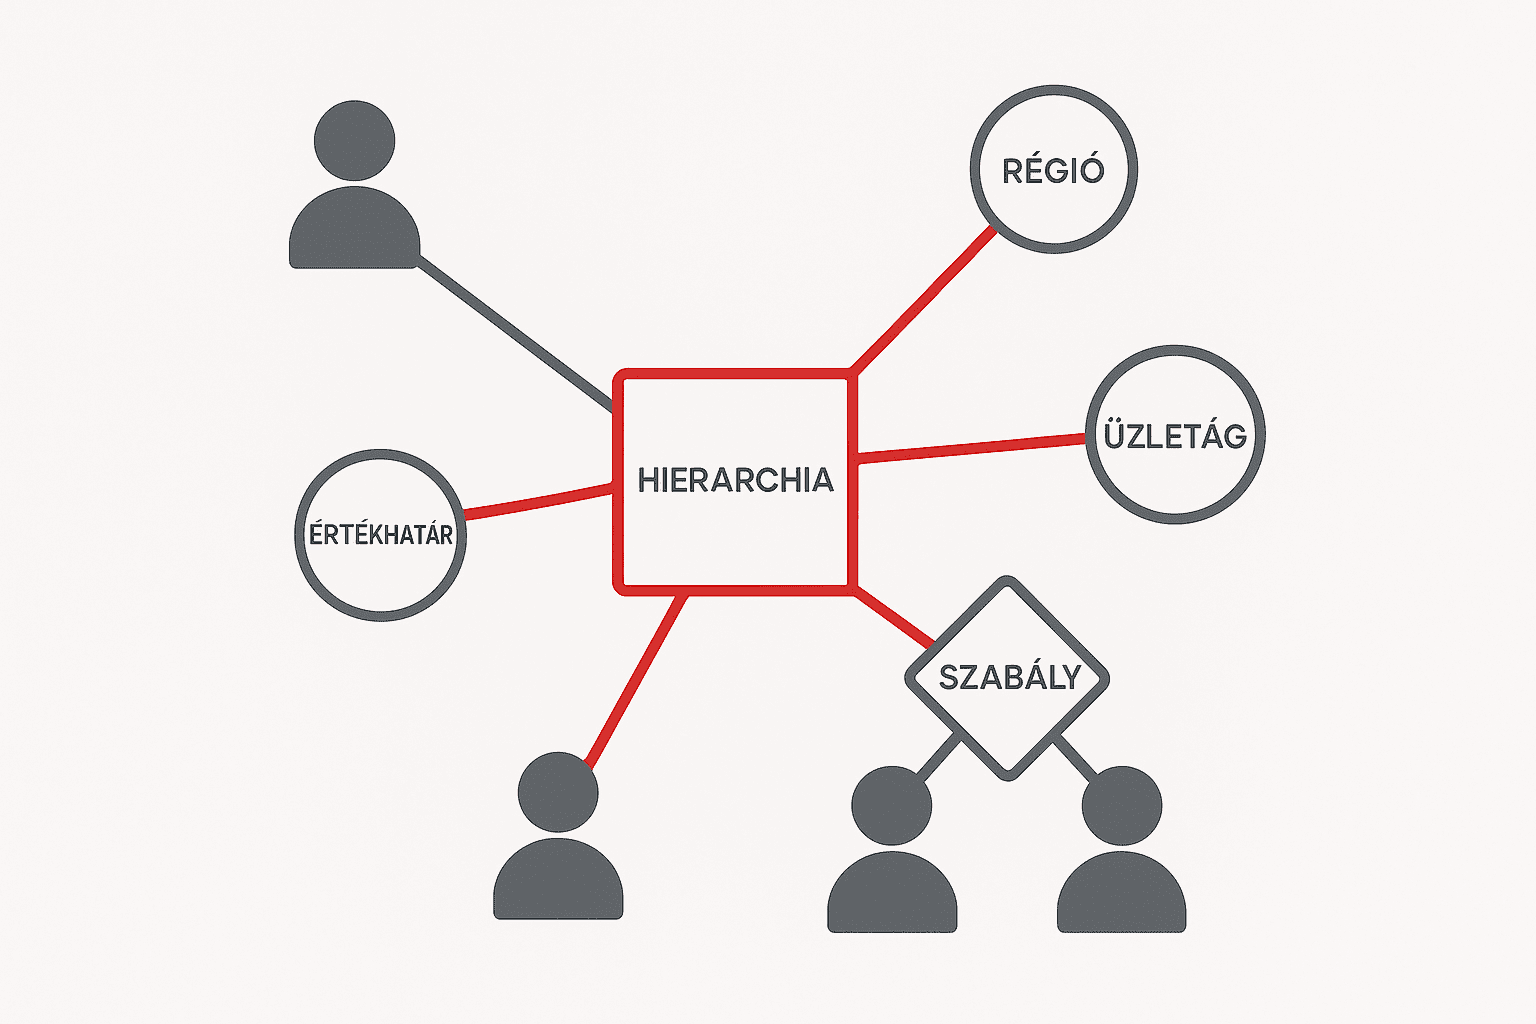
Az aktuális átadás célja a működés biztosítása; ettől külön döntés, hogy később milyen rendszerben érdemes kezelni a folyamatokat. Az xFLOWer-alapú megközelítés ebben a hosszabb távú rendezésben kaphat szerepet. Az alapelv azonban már most alkalmazható: ne csak az alkalmazás képernyőit írjuk le, hanem azt is, hogyan halad végig egy érdeklődő az ajánlatadáson, jóváhagyáson és utánkövetésen.
A keretrendszerben kezelt folyamatokkal csökkenthető a kulcsemberfüggőség, ha a szerepkörök, feladatok, döntési pontok és kivételek dokumentáltan, szervezeti kontroll mellett működnek. Így egy munkatárs távozásakor nem kell újra kitalálni az ügyfélkezelés teljes logikáját.
Egy workflow-keretrendszer, például az xFLOWer használata azért jelenthet megoldást, mert a munkatárs nem a teljes CRM technikai alapját fejleszti újra, hanem egy meglévő rendszerben képezi le az üzleti folyamatokat. A keretrendszer kiválasztásánál legyen követelmény a dokumentált tesztelés, a biztonsági audit és a készítőtől független szakmai felügyelet. Az egyedi fejlesztés így akár a meglévő rendszerekhez kapcsolódó interfészekre szűkíthető; ezeket is jóvá kell hagyni, tesztelni és dokumentálni, különben a shadow IT kockázata a kapcsolódási pontokon megmarad.
A jogi és átadási helyzet is átláthatóbb: a keretrendszer használati jogát a vállalat szolgáltatói szerződése rendezi, nem a távozó kolléga saját fejlesztésének jogállása határozza meg. A munkavállaló által készített folyamatmodellek, egyedi kódok és interfészek jogait ugyanakkor külön is rendezni kell. Az átadás súlypontja így a dokumentált testreszabásokra, kapcsolatokra és céges jogosultságokra kerül; az ügyféladatok kezelésének szabályait pedig továbbra is a szoftverjogoktól elkülönítve kell meghatározni.
A keretrendszer ugyanakkor nem helyettesíti a jogtisztázást, a biztonságos konfigurációt vagy a felelős üzemeltetést. Egy xFLOWer-re épülő megoldásnál is szükséges az átadási rend, az ellenőrzött hozzáférés és a karbantartási felelősség. A cél nem egy újabb függőség létrehozása, hanem a működés átadhatóvá tétele.
7. Összegzés: az átadást bizonyítani kell
Az átadás lezárása előtt ellenőrizzétek az alábbiakat:
Rendezett és dokumentált a CRM használatának és továbbfejlesztésének jogalapja.
A kijelölt céges felelős hozzáfér a szükséges rendszerekhez, és ellenőrizte a fiókok helyreállítási lehetőségeit.
Másik szakember a dokumentáció és a mentés alapján, elkülönített környezetben sikeresen helyreállította a rendszert.
Kijelöltétek az üzleti felelőst és a technikai karbantartót, valamint rögzítettétek a hibakezelés és a kiesés alatti működés rendjét.
Rögzítettétek a távozó munkatárs jogosultságainak visszavonását és az érintett titkok cseréjét a kiléptetési tervben.
A még nem teljesült pontokhoz rendeljetek felelőst és határidőt. A működő demó és az elküldött forráskód önmagában nem igazolja a teljes átadást.
Megelőzésként egy vállalati felügyelet alatt működő workflow-keretrendszer, például az xFLOWer segíthet abban, hogy a kolléga távozásakor ne egy személyhez kötött szoftvert kelljen megmenteni, hanem ellenőrzött keretek között kezelt folyamatokat kelljen átadni.
Van nálatok olyan belső alkalmazás, amelyet csak egyetlen kolléga ért? Kezdjetek függőségi felméréssel, még a kilépés előtt. Egyeztessetek az xFLOWer csapatával arról, hogyan tehetők a CRM mögötti folyamatok átláthatóbbá, szabályozottabbá és könnyebben átadhatóvá.
A cikk általános tájékoztatás; konkrét szerzői jogi vagy munkajogi vitában egyedi jogi vizsgálat szükséges.
Ez a cikk a teljes útmutatónk része: A vibe coding 10 legfontosabb veszélye: teljes vállalati útmutató a biztonságtól a szerzői jogig
xFLOWer.ai
Tervezze meg a cikkhez kapcsolódó folyamatot – ingyenesen!
Az AI kiolvassa a cikkből, milyen folyamatok rajzolhatók, Ön pedig egy kattintással megnyitja őket az xFLOWer.ai-ban.